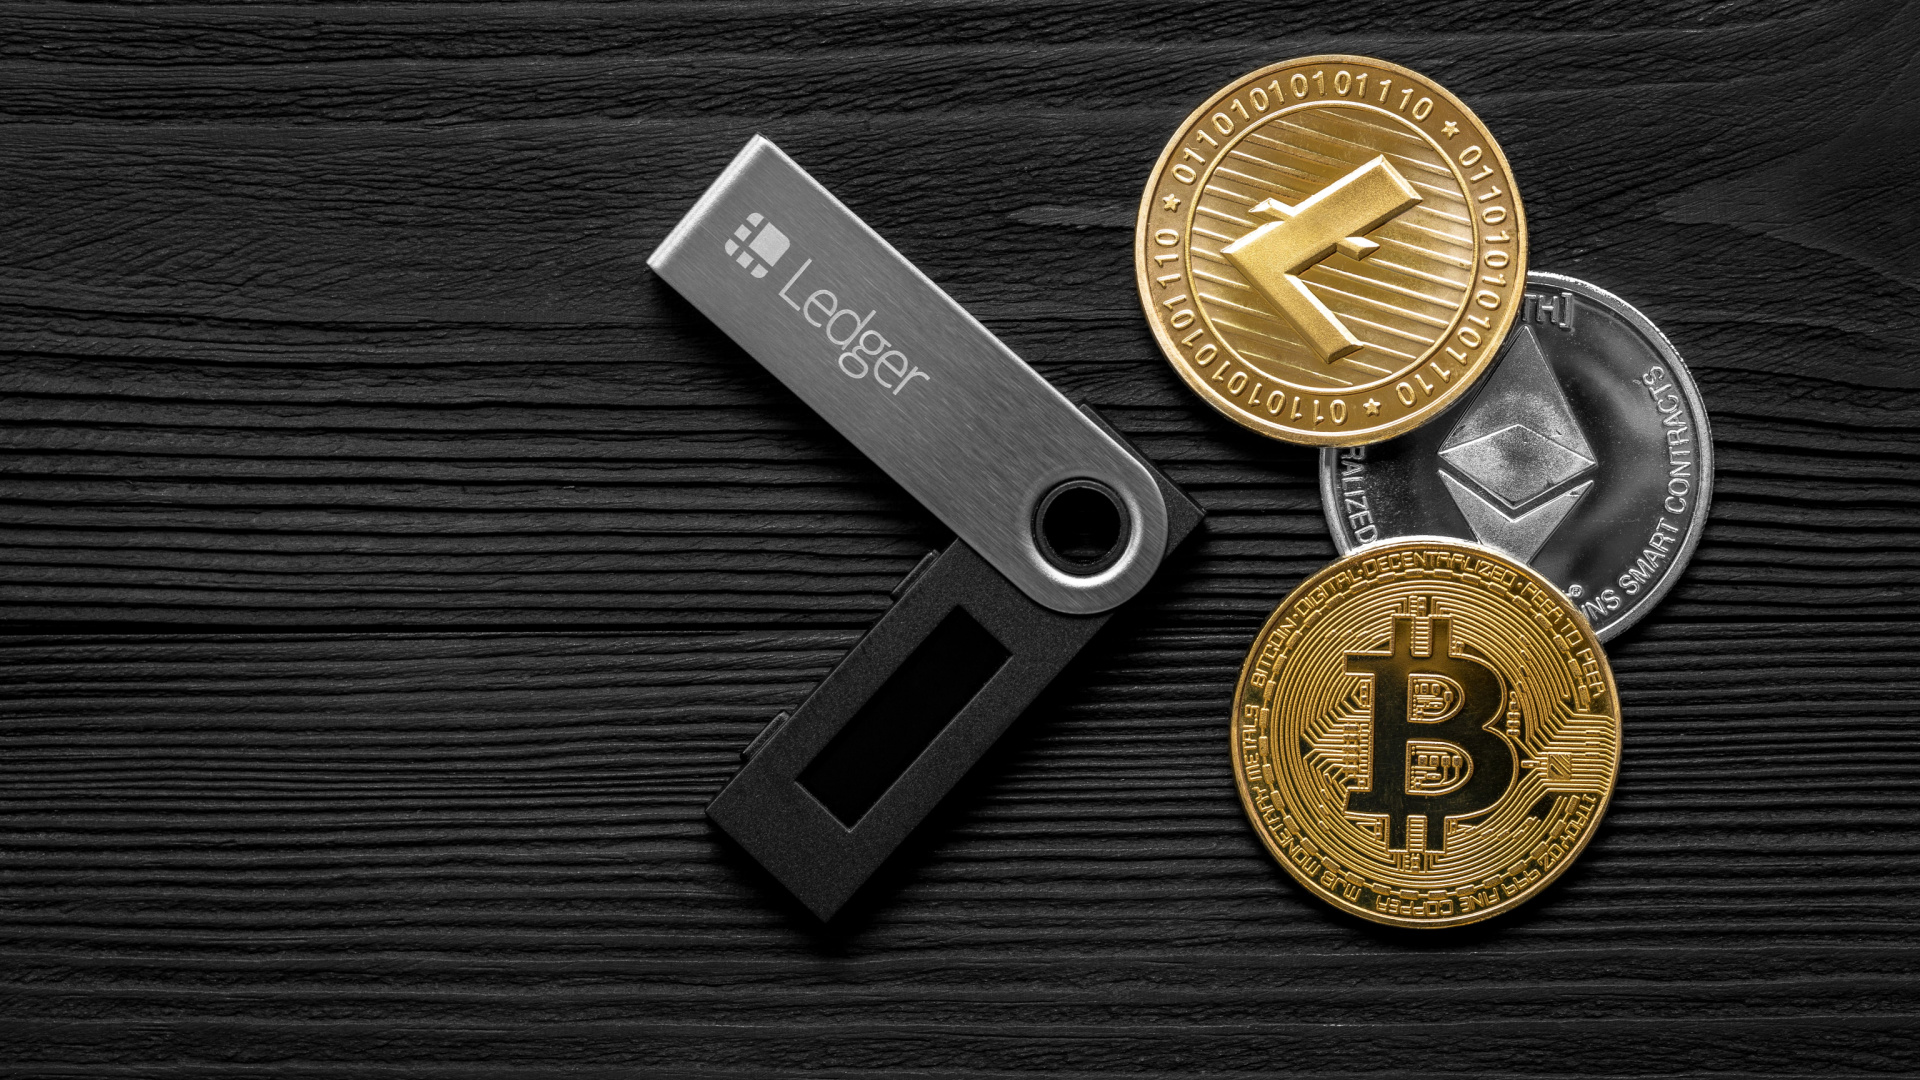
Ledger, kullanıcıya ulaşmadan önce fiziksel olarak değiştirilmiş donanım cüzdanlarının Berlin’de de tespit edildiğini bildirdi; Dubai’deki iki şüpheli vaka ise inceleniyor.
Wu Blockchain’in aktardığı Ledger açıklamasına göre olayda sahte cihazlar değil, sonradan kurcalanmış orijinal Ledger cüzdanları kullanıldı. Saldırganların hedefi, ilk kurulum sırasında kullanıcının kurtarma kelimelerini ele geçirmekti.
Ledger, doğrulanan cihaz sayısının sınırlı olduğunu ve kendi sitesinden doğrudan satın alınan cihazlarda doğrulanmış vaka bulunmadığını belirtti. Şirket, güvenlik çipinde veya işletim sisteminde bir açık tespit etmediğini de bildirdi.
Cihazın kurcalandığından şüpheleniyorsanız kuruluma devam etmeyin ve kurtarma kelimelerinizi girmeyin. Satıcının gönderdiği bağlantılara güvenmek yerine Ledger desteğine resmî sitesi üzerinden ulaşın.
Yatırım tavsiyesi değildir.
